Цифры говорят

Кластер Kubernetes теперь можно добавить в Basis Virtual Security в качестве отдельного объекта защиты. Для подключения используется аутентификация на основе сертификатов X.509 — общепринятого способа подтверждения подлинности систем при подключении друг к другу. После регистрации продукт самостоятельно отслеживает состояние, метаданные и спецификации базовых компонентов кластера (узлов и подов) и проверяет соответствие их конфигурации эталонному состоянию. Это позволяет администратору сразу увидеть несанкционированное изменение в инфраструктуре, не проверяя ее вручную. Предусмотрена и возможность принять текущее состояние конфигурации в качестве нового эталона, например, после планового обновления.
Правила контроля задаются политиками целостности, которые администратор назначает на узлы и поды, определяя, какие именно части конфигурации нужно отслеживать. Отдельно в продукте реализовано управление политиками Kyverno — популярного инструмента для описания правил безопасности Kubernetes. Создавать, редактировать и удалять такие политики, а также следить за их статусом теперь можно прямо из интерфейса Basis Virtual Security. Заказчику больше не нужно переключаться между несколькими системами безопасности, чтобы держать инфраструктуру под контролем.
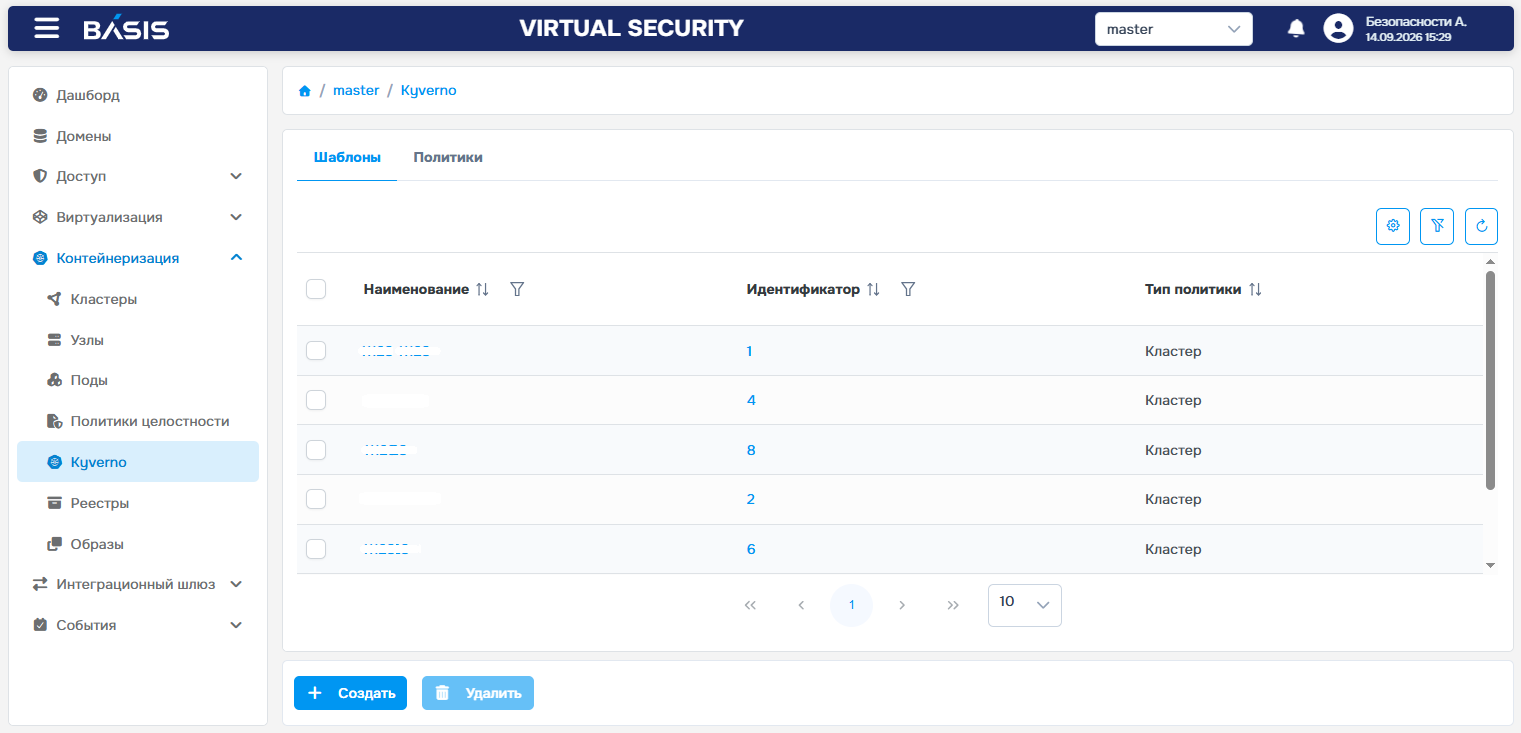
Шаблоны и политики Kyverno
В Basis Virtual Security 4.1 можно зарегистрировать приватные и публичные реестры образов контейнеров — то есть каталоги, откуда система забирает готовые шаблоны приложений, — с поддержкой основных типов аутентификации. Для реестров, как и для кластеров Kubernetes, предусмотрена процедура первичной инициализации. Списки образов и тегов периодически синхронизируются с реестром, а сами образы сканируются на наличие уязвимостей по гибкому расписанию, с возможностью задать шаблоны тегов, включая простые регулярные выражения. Результаты проверки отображаются прямо в интерфейсе продукта, что избавляет администратора от необходимости использовать для этого отдельный инструмент.
Реализована и проверка цифровых подписей образов: для этого добавлена загрузка доверенных CA-сертификатов и управление ими. Это позволяет заказчику убедиться, что используемый образ контейнера не был подменен или изменен посторонним, и выстроить проверку в соответствии с принятой в организации схемой доверия.
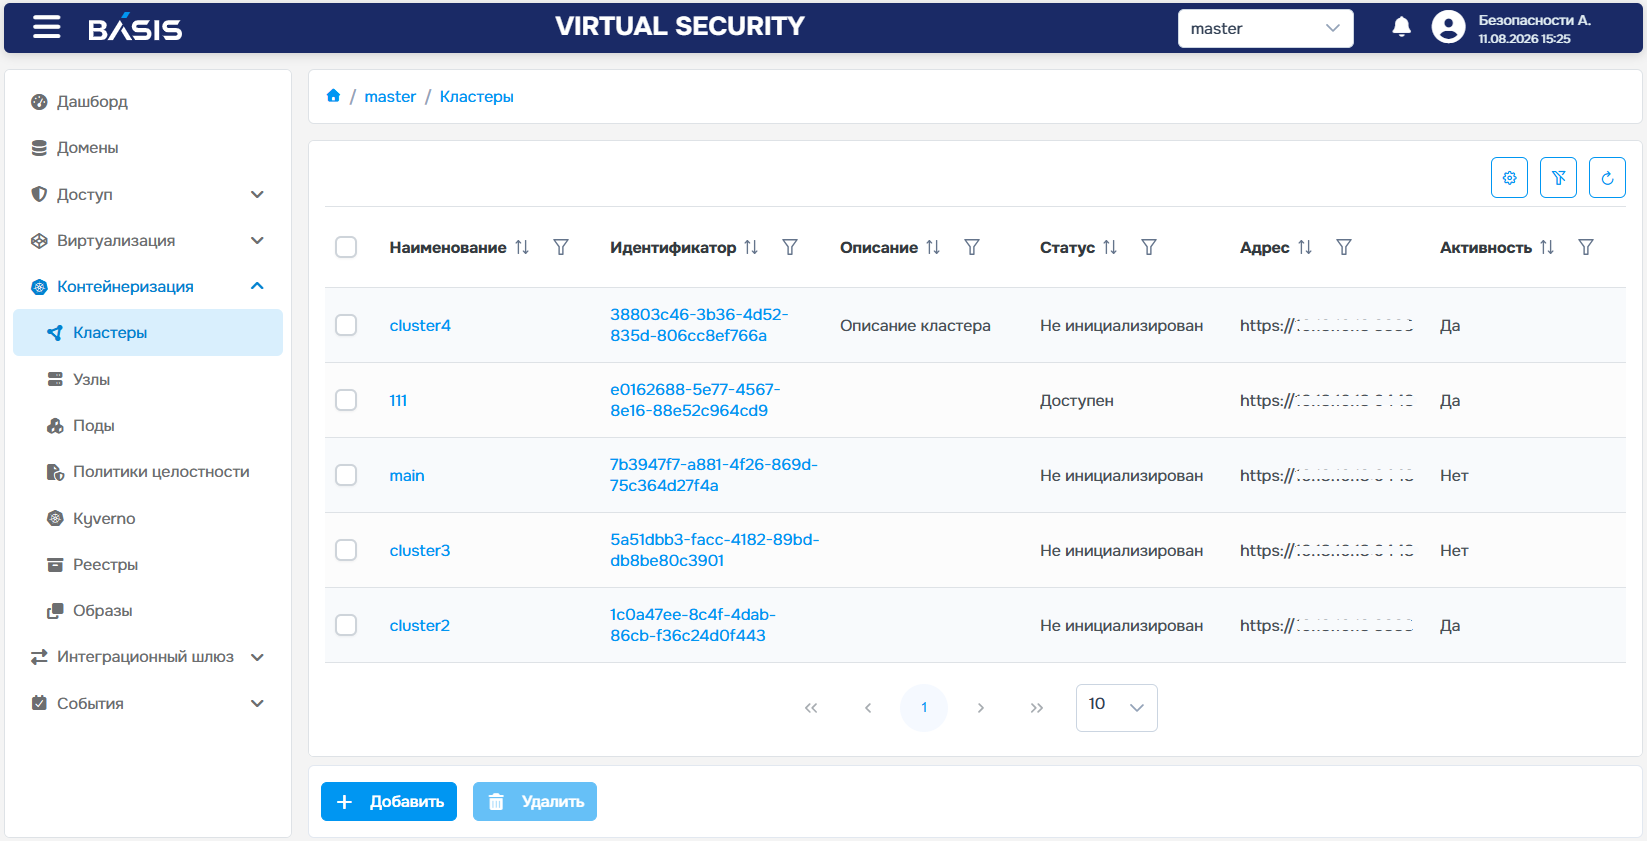
Кластеры k8s в Basis Virtual Security
Для работы с контейнерной виртуализацией в интерфейс Basis Virtual Security 4.1 добавлен раздел «Контейнеризация», который объединяет управление защитой кластеров, подов и узлов, политиками целостности и политиками Kyverno. Вся защита контейнерной инфраструктуры видна администратору и настраивается из одного окна.
«Контейнеризация уже стала стандартом промышленной разработки, и вместе с её распространением растут требования к защите такой инфраструктуры со стороны заказчиков и регуляторов. Поэтому при разработке Basis Virtual Security 4.1 мы во многом ориентировались на требования Приказа ФСТЭК России №118. Обновленное решение обеспечивает безопасность контейнеров на всех уровнях — от кластера Kubernetes и его политик до конкретного образа в реестре. В сочетании с ранее реализованной защитой виртуальных сред это избавляет заказчика от необходимости собирать защиту динамической инфраструктуры из нескольких разрозненных инструментов — он получает её в рамках одного продукта», — прокомментировал Дмитрий Сорокин, технический директор компании «Базис».