Цифры говорят

За этим, на первый взгляд, чисто технологическим анонсом скрывается фундаментальный сдвиг для всего российского рынка информационной безопасности: инструменты контроля доступа уровня крупнейших корпораций впервые становятся доступны бизнесу любого масштаба по подписке за считаные минуты и без капитальных затрат на собственную инфраструктуру.
Долгое время корпоративная кибербезопасность строилась вокруг метафоры средневековой крепости: компании возводили высокие стены межсетевых экранов, настраивали системы фильтрации трафика, ставили защиту от DDoS-атак и экраны веб-приложений. Однако в современных реалиях внешний периметр перестал быть единственной и главной точкой входа для злоумышленников. Как справедливо гласит известный тезис аналитиков CrowdStrike, прозвучавший со сцены во время презентации, сегодняшние хакеры больше не взламывают системы — они в них просто логинятся.
Статистика глобального ландшафта угроз, на которую опираются разработчики, рисует жесткую картину для бизнеса. Сегодня девяносто пять процентов успешных кибератак реализуются именно через компрометацию легитимных учетных записей. За последние три года количество целевых атак на цифровую идентичность выросло на семьдесят один процент. Даже выстроенная эшелонированная сетевая защита и круглосуточный мониторинг оказываются бессильны, если атакующий заходит в корпоративный контур под видом обычного сотрудника, системного администратора или внешнего подрядчика, используя украденные логины и пароли.
Ситуация усугубляется еще и тем, что классическая двухфакторная аутентификация (2FA) перестала быть панацеей. Согласно исследованиям 2026 года, современным злоумышленникам требуется менее пятнадцати минут для перехвата сессионных токенов и обхода стандартного второго фактора вообще без ввода пароля. Проникнув внутрь под чужой личиной, хакеры могут легитимно «жить» в корпоративной сети более двухсот сорока дней, не вызывая никаких подозрений у антивирусов и сетевых экранов, методично изучая инфраструктуру и готовя разрушительный удар или кражу данных. Именно поэтому управление доступом и защита идентификационных данных перестали быть просто задачей ИТ-автоматизации и выделились в самостоятельную критически важную дисциплину информационной безопасности — Identity Security.
Понимание масштаба проблемы привело к бурному росту рынка систем управления доступом (IAM) во всем мире. Сегодня этот сегмент занимает около десяти процентов всего глобального пирога информационной безопасности и оценивается примерно в двадцать два миллиарда долларов с прогнозом роста до двадцати пяти целых трех десятых миллиарда в 2026 году. Как рассказала на мероприятии генеральный директор компании Avanpost Алина Куракина, на протяжении десяти лет работа в сфере IAM считалась исключительно внутрикорпоративной историей, требующей тяжеловесных внедрений в собственном контуре заказчика (on-premise). Еще в 2023 году доля облачных решений (Cloud Identity) в мире составляла скромные пять процентов, однако всего за два года она совершила кратный скачок до семнадцати процентов.
Алина Куракина
Фото: / Пресс-служба
Российский рынок развивается по собственной уникальной траектории, хотя и следует общемировым трендам. В 2025 году объем отечественного рынка IAM составил 31 млрд рублей, причем более половины его объема — 16 млрд рублей, или 52 процента — пришлось именно на решения класса Access, отвечающие за многофакторную аутентификацию и единый вход. По расчетам аналитиков Avanpost, в перспективе пяти-семи лет российский рынок вырастет более чем в три с половиной раза и достигнет 110 млрд рублей при среднегодовом темпе роста в 20 процентов. При этом самым быстрорастущим направлением в России станет именно облачная идентификация (IDaaS): этот сегмент будет прибавлять по 33 процента ежегодно и увеличится с нынешних 2 до 15 млрд рублей.
До недавнего времени позволить себе зрелые системы класса IAM в России могли преимущественно гиганты индустрии. Для среднего и малого бизнеса, а также для компаний без раздутого штата безопасников барьерами становились высокая стоимость лицензий и оборудования, дефицит профильных специалистов и сложность интеграции со множеством внутренних систем. Выход на сцену тандема CURATOR и Avanpost призван разрушить эту монополию крупного энтерпрайза и демократизировать технологии безопасного доступа.
Обе компании роднит то, что генеральный директор CURATOR Дмитрий Ткачёв метко назвал единой «инженерной ДНК». В отличие от большинства игроков рынка, ни Avanpost, ни CURATOR принципиально не используют в своих продуктах сторонние open-source компоненты, создавая технологии с нуля собственными силами. Avanpost развивает собственную экспертизу с 2007 года, переписывая все протоколы и базы данных самостоятельно на базе современных технологических стеков .Net Core и GoLang, благодаря чему его продукты выдерживают колоссальные нагрузки до шестидесяти миллионов учетных записей в проектах IDM и свыше тридцати миллионов объектов в собственной службе каталогов. В свою очередь, CURATOR, начавший свой путь как пионер защиты от DDoS-атак и выросший в полноценное облако сервисов кибербезопасности, строит собственную распределенную инфраструктуру исключительно на выделенных физических серверах (bare metal) без использования сторонних виртуальных машин. Объединение этих двух подходов позволило предложить тысячам клиентов CURATOR управление защитой от DDoS, безопасностью веб-приложений, поиском уязвимостей и контролем корпоративного доступа в едином личном кабинете, где сам сервис аутентификации по умолчанию прикрыт мощнейшим анти-DDoS-щитом провайдера.
Дмитрий Ткачев
Фото: / Пресс-служба
Создание облачного сервиса для управления доступом потребовало от инженеров Avanpost трех лет напряженной работы, сотен внутренних споров и полного переосмысления архитектуры. Главный вызов сформулировал владелец продуктовой линейки Avanpost Access Дмитрий Грудинин: исторически далеко не все облачные платформы безопасны по своей природе.
Для классического SaaS-провайдера экономически выгоднее всего построить мультиарендную микросервисную архитектуру, в которой данные всех клиентов складываются в «общий котел» и разделяются лишь логически. Если для обычных бизнес-приложений образца десятых годов такой подход был приемлем, то в сфере информационной безопасности, где провайдеру доверяют буквально ключи от всей цифровой инфраструктуры предприятия, он создает катастрофические риски.
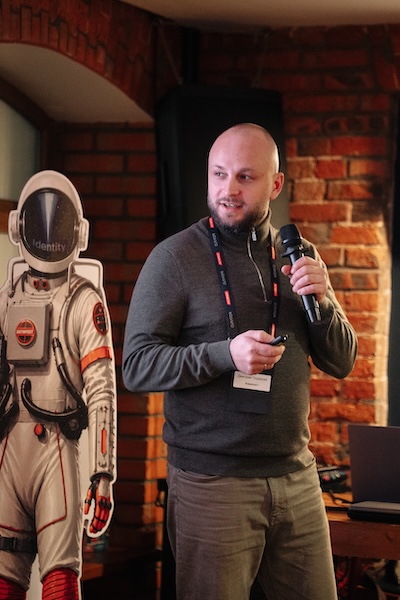
Дмитрий Грудинин
Фото: / Пресс-служба
Мировая история последних лет полна громких примеров того, как единая точка отказа у облачных лидеров приводила к эффекту домино для сотен корпораций. В 2022 году компрометация учетной записи всего одного сотрудника подрядчика техподдержки компании Okta группировкой LAPSUS$ открыла злоумышленникам доступ к привилегированной консоли и поставила под удар триста шестьдесят шесть компаний-клиентов. В 2023 году в облаке Microsoft Entra и Exchange Online хакеры из группировки Storm-0558 завладели единым криптографическим ключом, которым подписывались токены для всех тенантов сразу, что позволило им беспрепятственно читать почту клиентов в обход любой настроенной многофакторной аутентификации. В 2024 году взлом стороннего SMS-шлюза сервиса Cisco Duo привел к утечке журналов сообщений с номерами телефонов и метаданными клиентов, а в 2025 и 2026 годах серия атак через подмену страниц техподдержки и обход SSO-защиты в решениях Okta, Microsoft и Google обернулась утечкой десятков миллионов записей из сервисов SoundCloud, Betterment и Crunchbase.
Опираясь на опыт более чем 200 проектов в крупном бизнесе, разработчики Avanpost отказались от модели «общего котла». Чтобы перенести флагманские продукты в облако и адаптировать их под среду Kubernetes без создания тупиковых боковых веток кода, компании пришлось полностью переписать серверную архитектуру. В результате в основе Avanpost Identity Cloud и сервиса CURATOR.IDENTITY лежит принцип абсолютной изоляции каждого клиента. Для каждого заказчика в облаке разворачивается независимый тенант, который получает собственную базу данных PostgreSQL, изолированные вычислительные мощности на уровне отдельных подов, собственный сетевой маршрут, уникальное доменное имя, отдельный входящий контур (ingress) и, что критически важно, свой собственный уникальный набор криптографических ключей. Даже если у одного из клиентов произойдет ошибка конфигурации, пиковая нагрузка или инцидент безопасности, это физически и логически не сможет затронуть соседей по облаку. По уровню защищенности бизнес получает аналог собственного выделенного сервера on-premise, но полностью избавляется от затрат на покупку «железа» и его администрирование.
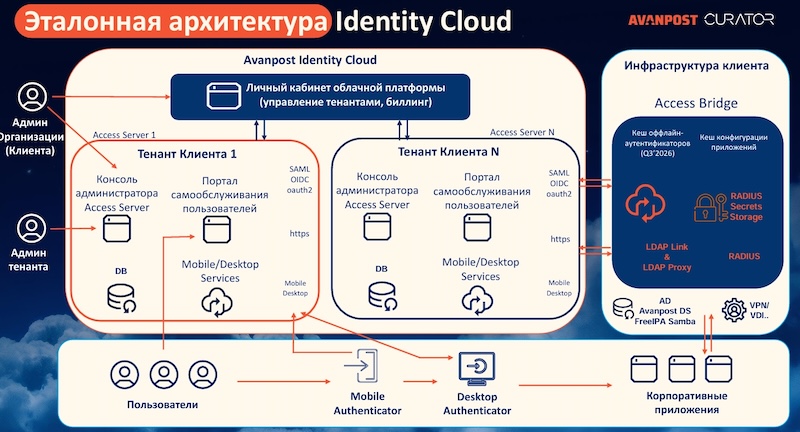
Архитектура Avanpost Identity Cloud исключает хранение клиентских данных в «общем котле»: каждый заказчик получает полностью изолированный тенант с собственной базой данных и отдельной консолью управления, а безопасная связь с внутренними каталогами и корпоративными приложениями выстраивается через единый шлюз Access Bridge без публикации секретов наружу.
Фото: / Пресс-служба
Второй фундаментальный барьер, который традиционно останавливал российских директоров по безопасности от перехода в облачный IAM, — это нежелание передавать корпоративные секреты, пароли и структуру каталогов за пределы собственного контролируемого периметра. Кроме того, классические зарубежные и отечественные системы при подключении к гибридной инфраструктуре требуют устанавливать внутри сети предприятия целый «зоопарк» узкоспециализированных программных агентов: отдельные адаптеры для RADIUS, синхронизаторы и прокси для LDAP, плагины для веб-серверов. За всем этим хозяйством приходится следить, согласовывать изменения со службой безопасности и нередко мириться с тем, что сервисные пароли лежат в конфигурационных файлах в открытом текстовом виде.
В новом облачном решении эта проблема решена с помощью единого архитектурного компонента под названием Access Bridge. По словам Дмитрия Грудинина, идеологически этот модуль напоминает концепцию сервера с множеством выбираемых ролей: администратор устанавливает его внутри своего сетевого сегмента, в демилитаризованной зоне или в удаленном филиале буквально одной командой в терминале. Используя одноразовый токен привязки, который затем автоматически ротируется по защищенному протоколу TLS 1.3, Access Bridge сам скачивается, разворачивается и зажигает зеленый индикатор готовности в облачной панели управления. После этого администратору остается лишь галочками включить нужные функции — от интеграции со службами каталогов Active Directory, FreeIPA, Samba или Avanpost DS до защиты VPN, VDI и унаследованных приложений через встроенный обратный прокси-сервер. При этом сам сервер управления остается внутри защищенного контура и не требует публикации внутренних ресурсов в интернет.
Самое главное для ИБ-специалистов заключается в том, что все учетные записи, каталоги и секреты подключения к LDAP и RADIUS никогда не покидают периметр компании-заказчика. В состав каждого экземпляра Access Bridge уже встроено локальное защищенное хранилище Vault, которое надежно шифрует инфраструктурные секреты на стороне клиента. Более того, в лаборатории исследований и разработок Avanpost уже тестируется механизм полного обезличивания персональных данных в облаке: в этой парадигме облачный тенант оперирует только обезличенными идентификаторами, а реальные имена и фамилии сотрудников подтягиваются в консоль администратора временно и напрямую из локального Access Bridge по запросу с обязательной фиксацией каждого такого обращения в журнале аудита.
Не менее элегантно решена проблема отказоустойчивости и непрерывности бизнеса. Сам облачный сервис работает в режиме растянутого кластера, размещенного одновременно в трех независимых дата-центрах уровня надежности Tier-III. Но что произойдет, если у конкретного предприятия оборвется интернет-канал, включатся жесткие ограничения «белых списков» связи или топ-менеджер откроет рабочий ноутбук на борту самолета? Большинство существующих на рынке систем в такой ситуации либо полностью блокируют работу сотрудников, либо переводят защиту в аварийный режим bypass, деградируя до простейшего входа по одному паролю и открывая лазейку для хакеров.
В Avanpost Identity Cloud и CURATOR.IDENTITY реализована уникальная для рынка технология полноценной офлайн-аутентификации без потери второго фактора. Пока связь с облаком стабильна, рабочие станции под управлением Windows и Linux, а также локальные узлы Access Bridge с поддержкой горячего кэширования получают и сохраняют в зашифрованном хранилище специальный отдельный офлайн-секрет, который периодически автоматически ротируется для максимальной безопасности. Если внешняя связь пропадает, сотрудник по-прежнему вводит свой пароль и одноразовый офлайн-код из мобильного приложения Avanpost Authenticator, а проверка обоих факторов происходит локально на устройстве или внутри корпоративной сети через Access Bridge. Как только соединение с облаком восстанавливается, все накопленные записи о входах автоматически выгружаются на центральный сервер в журнал аудита.
Для борьбы с главным кошмаром современных безопасников — молниеносным перехватом пользовательских сессий и кражей аутентификационных файлов cookie — разработчики внедрили двухуровневую криптографическую защиту на прикладном уровне. Во-первых, платформа первой на российском рынке реализовала поддержку современного расширения протоколов OAuth и OpenID Connect под названием DPoP (Demonstrating Proof of Possession), которое формирует уникальный сессионный ключ под конкретное взаимодействие и уничтожает его сразу после завершения операции.
Во-вторых, в облачную архитектуру был встроен собственный удостоверяющий центр Avanpost Certificate Authority, обеспечивающий работу фирменной технологии E-passport. Суть этого механизма в том, что после проверки устройства на него выпускается и устанавливается криптографический сертификат доверия. Когда пользователь обращается к корпоративному приложению, сервер выдает сессионный токен, жестко привязанный к закрытому ключу этого конкретного устройства, и каждый последующий вызов внутри сессии подписывается этим ключом. Даже если хакер проведет успешную атаку класса «человек посередине» (Man-in-the-Middle) и украдет сессионный токен, воспользоваться им со своего компьютера он не сможет: без неизвлекаемого ключа, хранящегося на устройстве легитимного сотрудника, приложение просто отклонит запрос, а украденный токен превратится в бесполезный набор символов. При этом технология E-passport заодно решает давнюю головную боль ИТ-департаментов — автоматизированный выпуск и обновление сертификатов на большом парке личных смартфонов и компьютеров сотрудников.
Чтобы строгая безопасность не вызывала отторжения у рядовых работников, клиентские инструменты были спроектированы по принципу максимального самообслуживания. Мобильное приложение Authenticator Mobile превратилось в полноценный карманный кабинет сотрудника: помимо стандартных пуш-уведомлений, усиленных одноразовых кодов и офлайн-ключей, оно позволяет самостоятельно менять забытый пароль, проверять устройство на соответствие политикам безопасности и даже проходить строгую аутентификацию по усиленной электронной подписи, просто приложив к смартфону ключевой носитель Рутокен ЭЦП с поддержкой NFC. В свою очередь, программа для компьютеров Authenticator Desktop объединила в себе модуль входа в операционную систему и агент безопасности, который устанавливается самим пользователем в пару кликов. Это приложение обеспечивает работу технологии сквозного единого входа Unified SSO: сотруднику достаточно один раз пройти надежную проверку при включении компьютера, после чего сессия прозрачно и безопасно передается во все корпоративные веб-сервисы и классические десктопные программы, а служба безопасности получает непрерывный контроль над сессией с возможностью принудительно завершить ее в любой момент.
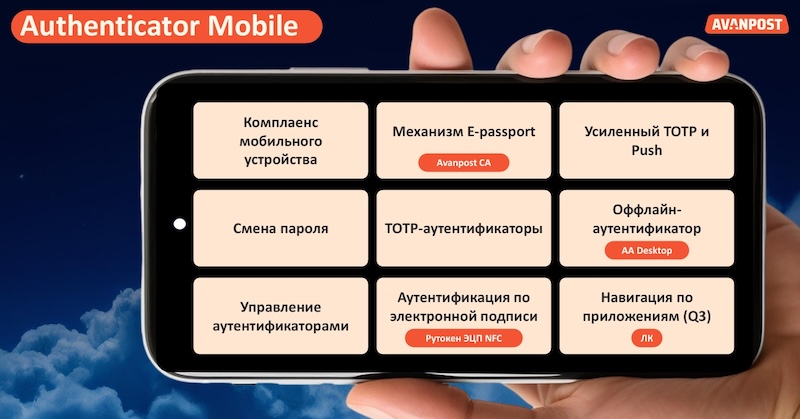
Мобильное приложение Authenticator Mobile выходит далеко за рамки генератора одноразовых кодов, объединяя в смартфоне сотрудника офлайн-аутентификацию, выпуск криптографических сертификатов E-passport, проверку комплаенса устройства и вход по электронной подписи через NFC-токен.
Фото: / Пресс-служба
С точки зрения бизнеса главная ценность запуска CURATOR.IDENTITY заключается в возможности поэтапного, эволюционного взросления компании в вопросах кибербезопасности без смены технологической платформы. Как подчеркнула на презентации руководитель партнерского и клиентского направления Avanpost Надежда Поленовская, все клиенты находятся на разном уровне ИБ-зрелости: у одних в штате есть лишь системный администратор, которому нужно быстро закрыть базовые бреши, а другие управляют тысячами распределенных сотрудников и внешних подрядчиков под пристальным надзором государственных регуляторов.
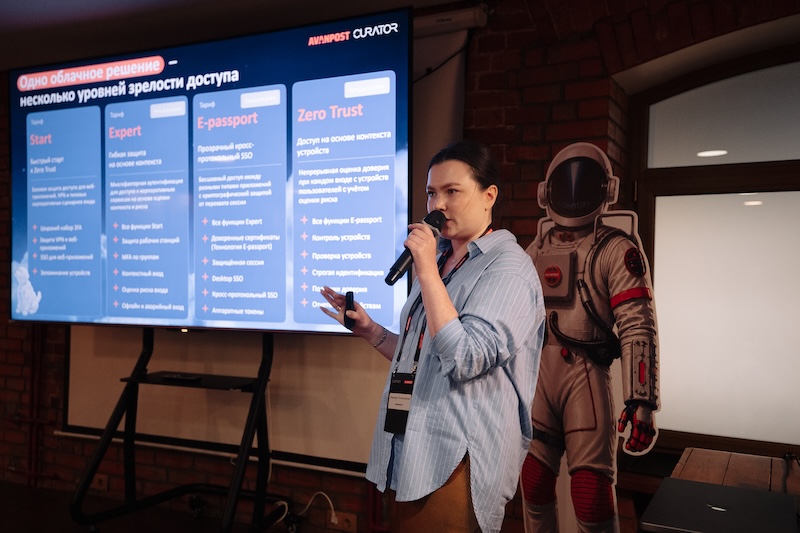
Надежда Поленовская
Фото: / Пресс-служба
Под эту логику выстроена ступенчатая линейка из четырех тарифов. Начальный уровень Start предназначен для обеспечения базовой цифровой гигиены и позволяет за пятнадцать минут включить двухфакторную аутентификацию и единый вход для веб-приложений, почты, корпоративных порталов и VPN. Порог входа здесь доведен до символического минимума: подписка стоит от ста шестидесяти восьми — ста шестидесяти девяти рублей за одного пользователя в месяц, что сопоставимо со стоимостью одной чашки кофе.
По мере роста бизнеса компания может в один клик перейти на тариф Expert, который добавляет защиту рабочих станций, офлайн-вход и риск-ориентированную контекстную аутентификацию, позволяющую усложнять сценарии проверки для привилегированных администраторов или внешних подключений. Следующая ступень — тариф E-passport — открывает доступ к сквозному кросс-протокольному и десктопному SSO, работе с аппаратными токенами Рутокен и JaCarta, а также криптографической защите сессий от перехвата.
Наконец, высшая ступень эволюции в облаке — тариф Zero Trust, созданный для организаций с большим штатом удаленных работников и широким кругом подрядчиков, подключающихся к системам со своих личных устройств. В отличие от тяжеловесных систем класса MDM и UEM, требующих сложной ручной регистрации каждого гаджета, облачная платформа начинает распознавать и размечать устройства с первого же обращения через браузер с помощью цифровых отпечатков (фингерпринтинга), а после установки десктопного аутентификатора проводит полную инвентаризацию парка техники. Встроенные нативные механизмы комплаенса без сторонних библиотек проверяют наличие на компьютере активного антивируса, парольной защиты, блокировки экрана и пин-кода, а уже в четвертом квартале система научится вычислять аномалии геолокации по привычному окружению сетей Wi-Fi, в которых обычно работает сотрудник дома, в офисе или в любимом кафе. Если у подрядчика или штатного специалиста прямо в поездке украдут ноутбук, достаточно одной отметки в личном кабинете самообслуживания, чтобы скомпрометированное устройство мгновенно лишилось доступа ко всем контурам компании.
Такая функциональность напрямую конвертируется в защиту бизнеса от регуляторных и финансовых рисков, которые в последние годы кардинально ужесточились. Российским компаниям сегодня приходится одновременно учитывать требования Указа Президента № 250 о переходе на отечественные средства защиты и контролируемом доступе, Положения Банка России № 851-П об обязательности стандарта ГОСТ Р 57580.1 для финансового сектора, закона об оборотных штрафах за повторные утечки персональных данных в размере до трех процентов годовой выручки или пятисот миллионов рублей, а также вступившего в силу первого марта 2026 года Приказа ФСТЭК № 117 об обязательной строгой аутентификации в государственных информационных системах и апрельского методического документа ФСТЭК с проверочными чек-листами для ИБ-аудита. Эксперты Avanpost детально проанализировали девять ключевых нормативных актов и выделили в них девяносто шесть конкретных мер защиты, относящихся к управлению доступом и аутентификацией. Если стартовые тарифы облака дают бизнесу надежную точку входа и закрывают базовую часть этих требований, то переход на тариф Zero Trust обеспечивает стопроцентное покрытие всех девяноста шести нормативных мер из девяноста шести возможных.
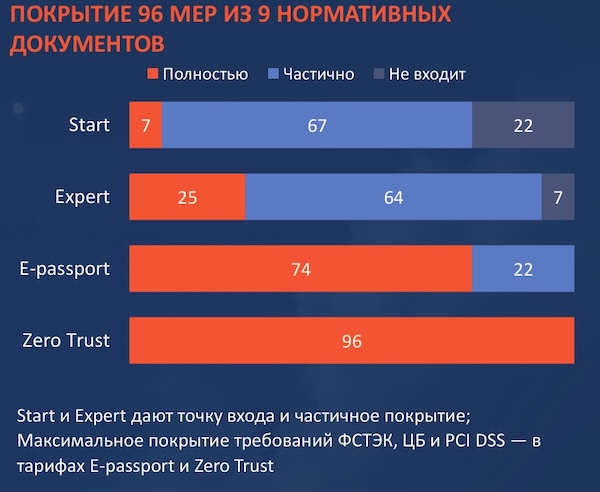
Ступенчатая тарифная модель позволяет бизнесу плавно наращивать соответствие требованиям регуляторов: от базовой гигиены доступа на тарифе Start до стопроцентного закрытия всех девяноста шести нормативных мер безопасности на уровне Zero Trust без смены платформы.
Фото: / Пресс-служба
Запуск Avanpost Identity Cloud и старт продаж сервиса CURATOR.IDENTITY показывают, что российский рынок кибербезопасности вступил в фазу зрелой сервисной кооперации. Для телеком-операторов, дата-центров и ИТ-интеграторов этот релиз открывает две новые партнерские модели монетизации — от простой перепродажи облачных лицензий по реселлерской схеме до развертывания собственного независимого облака безопасности по модели сервис-провайдера, которую и выбрал CURATOR. А для конечных заказчиков из реального сектора экономики это означает, что эпоха, когда надежная защита учетных записей и концепция нулевого доверия были привилегией лишь избранных корпораций с миллиардными ИТ-бюджетами, окончательно уходит в прошлое.